RiskCompass · risicoregister en beleid · beschikbaar
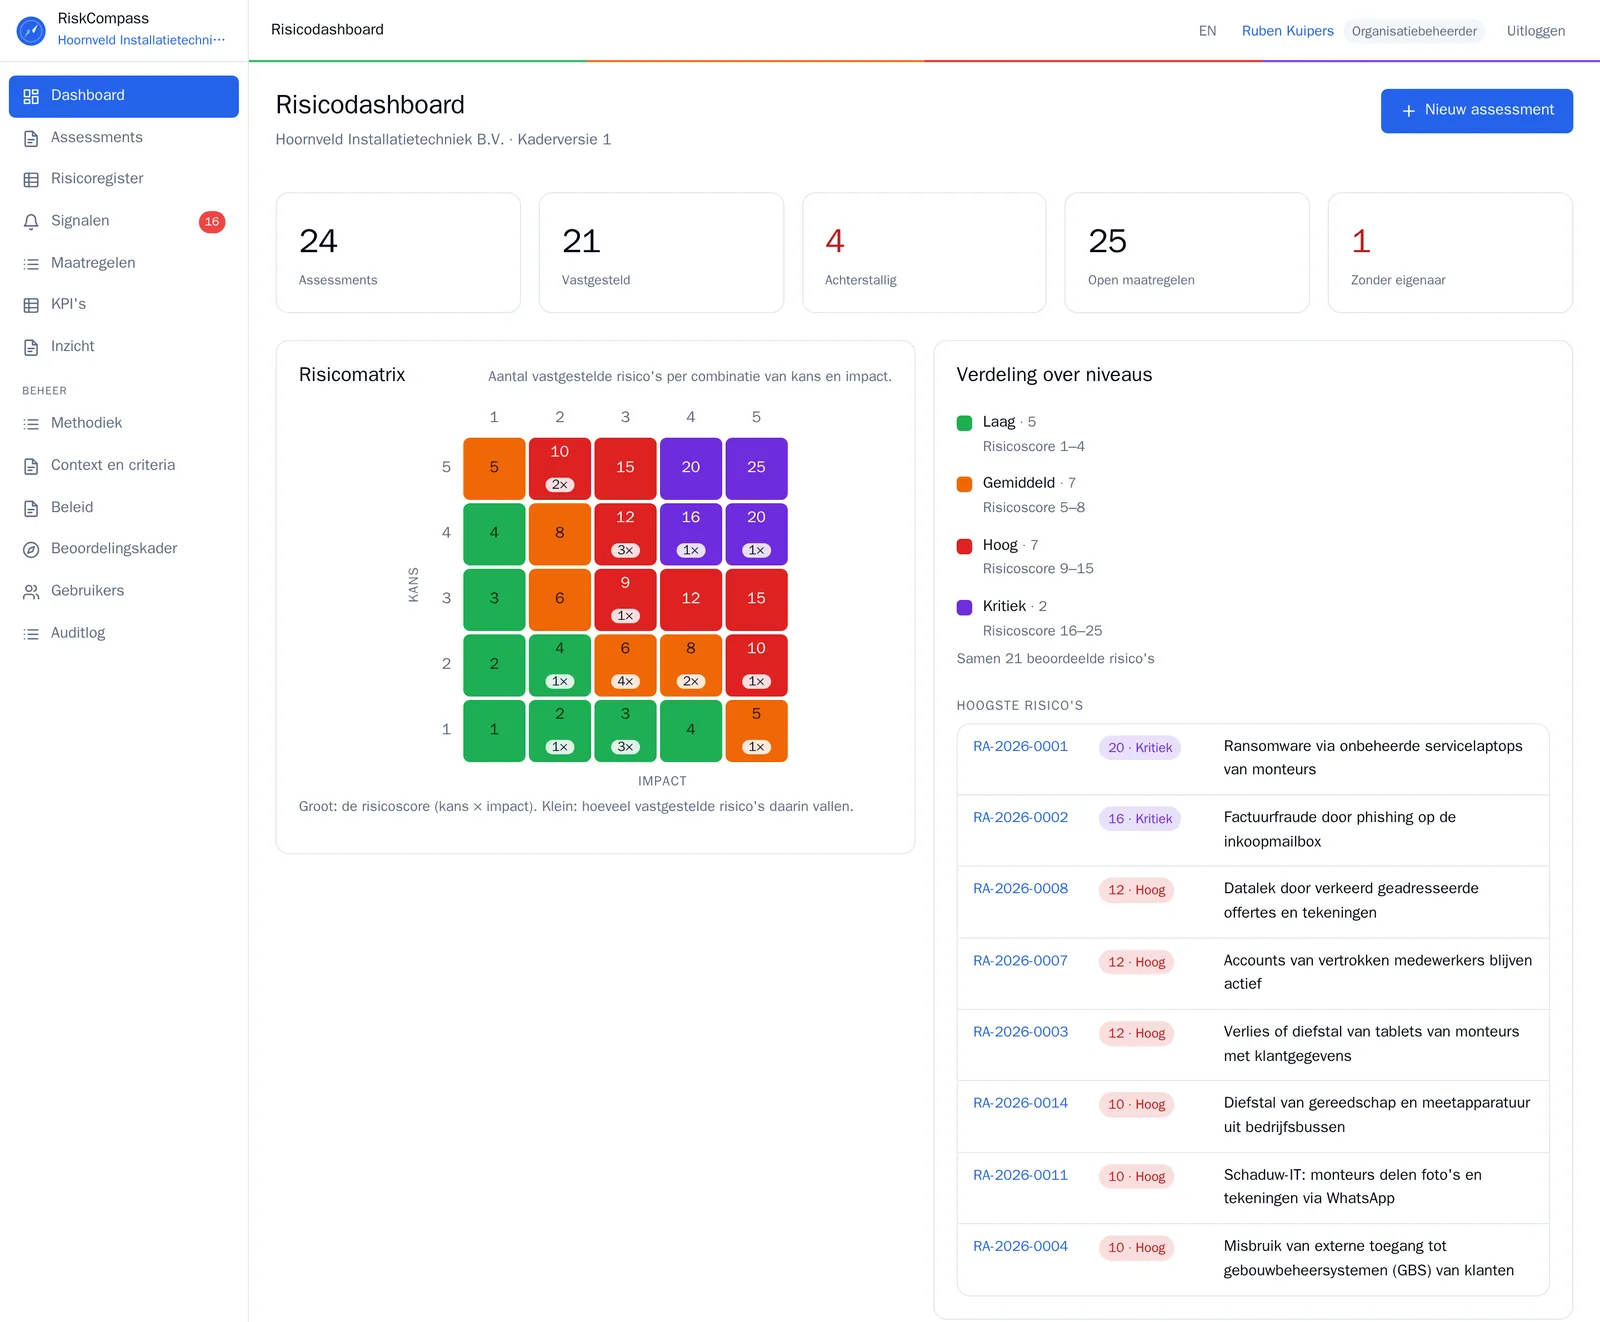
Eén risicoregister dat je beleid zelf bewaakt
Beoordeel risico’s in zinnen in plaats van cijfers, geef elk risico een eigenaar en een plan, en laat RiskCompass signaleren zodra iemand achterloopt. Je beleid schrijft zich grotendeels zelf, volgens ISO 31000 en ISO 27001.
Vanaf € 99 per maand per organisatie, onbeperkt gebruikers. Live binnen een werkdag.
Staat je omgeving niet binnen één werkdag klaar, dan is je eerste betaalde maand gratis.
- 8 soorten signalenelke dag opnieuw berekend
- 7 van de 11 paragrafenvan je beleid schrijven zich zelf
- 10 onderdelenvan context tot monitoring, elk in drie gradaties
- Volledig auditlogwie, wat, wanneer, van welke waarde naar welke
Van een Excel per risico naar één register
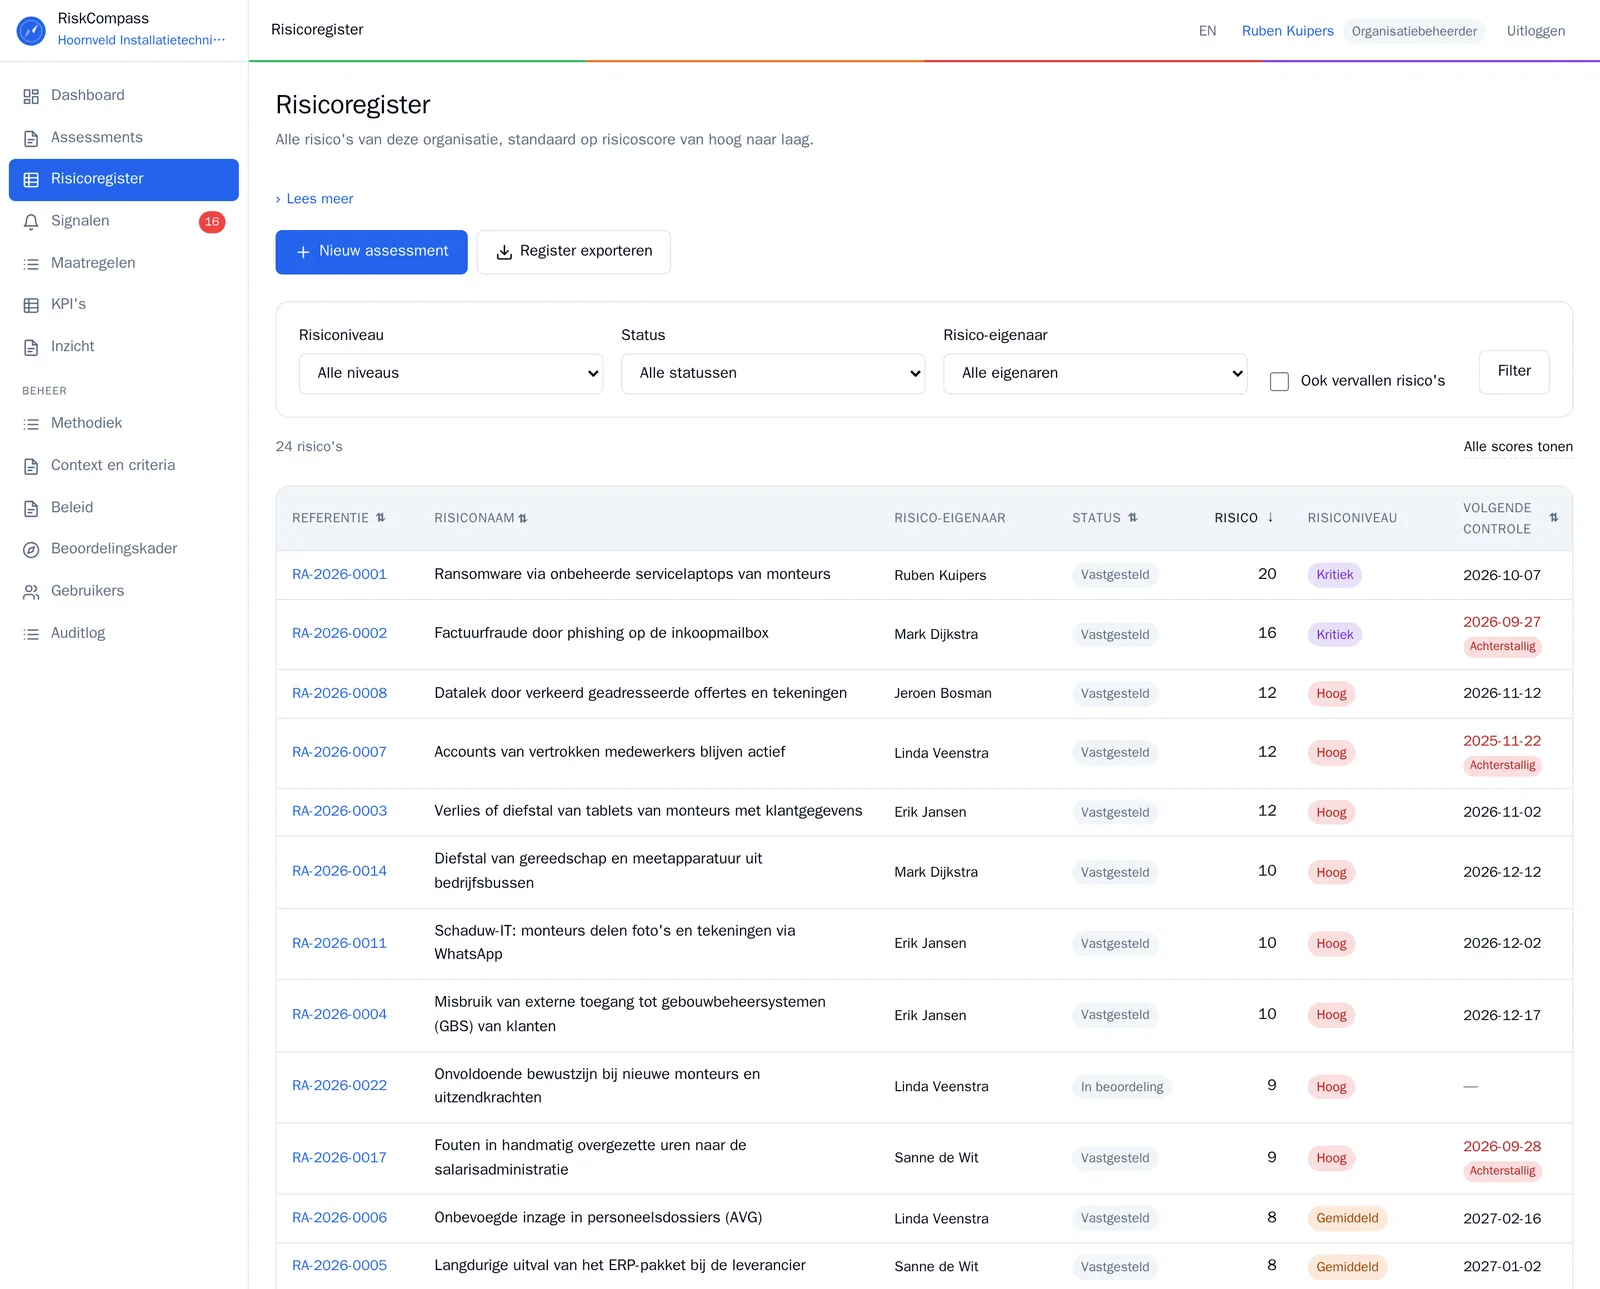
Elk risico heeft een nummer, een eigenaar, een niveau, een status en een datum voor de volgende controle. Exporteren naar Excel kan altijd.
Eén register
In één lijst zie je wat vastgesteld is, wat in review staat en wat nog concept is, met per risico de eigenaar en de volgende controle.
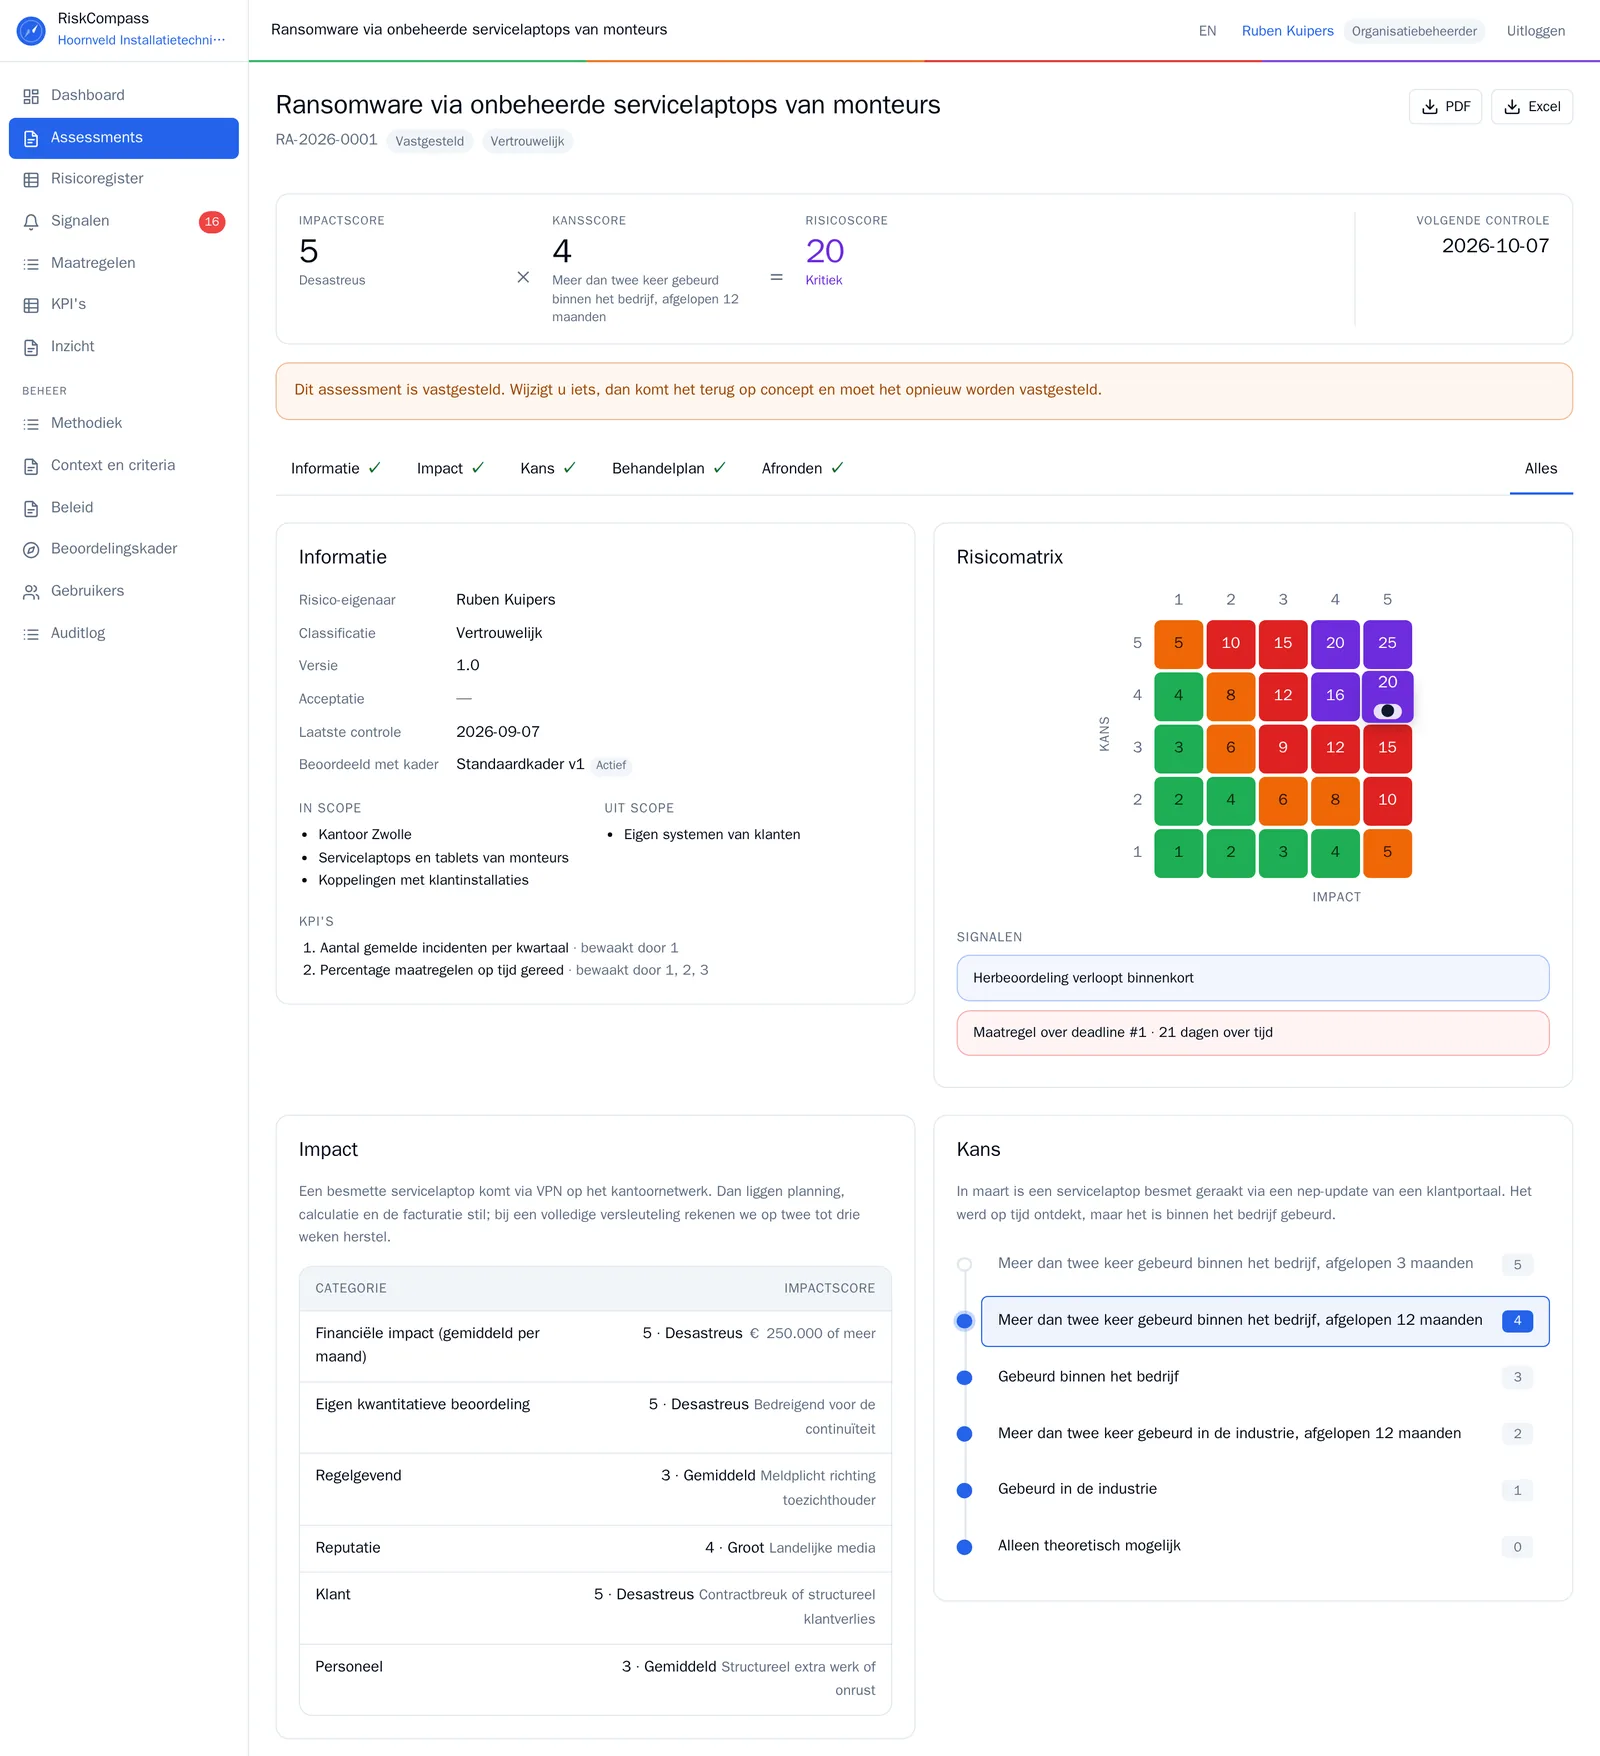
Beoordelen in zinnen
Bij impact en kans kies je geen cijfer maar een zin, zoals “meer dan een week volledige uitval”. Twee mensen wegen hetzelfde risico dan hetzelfde.
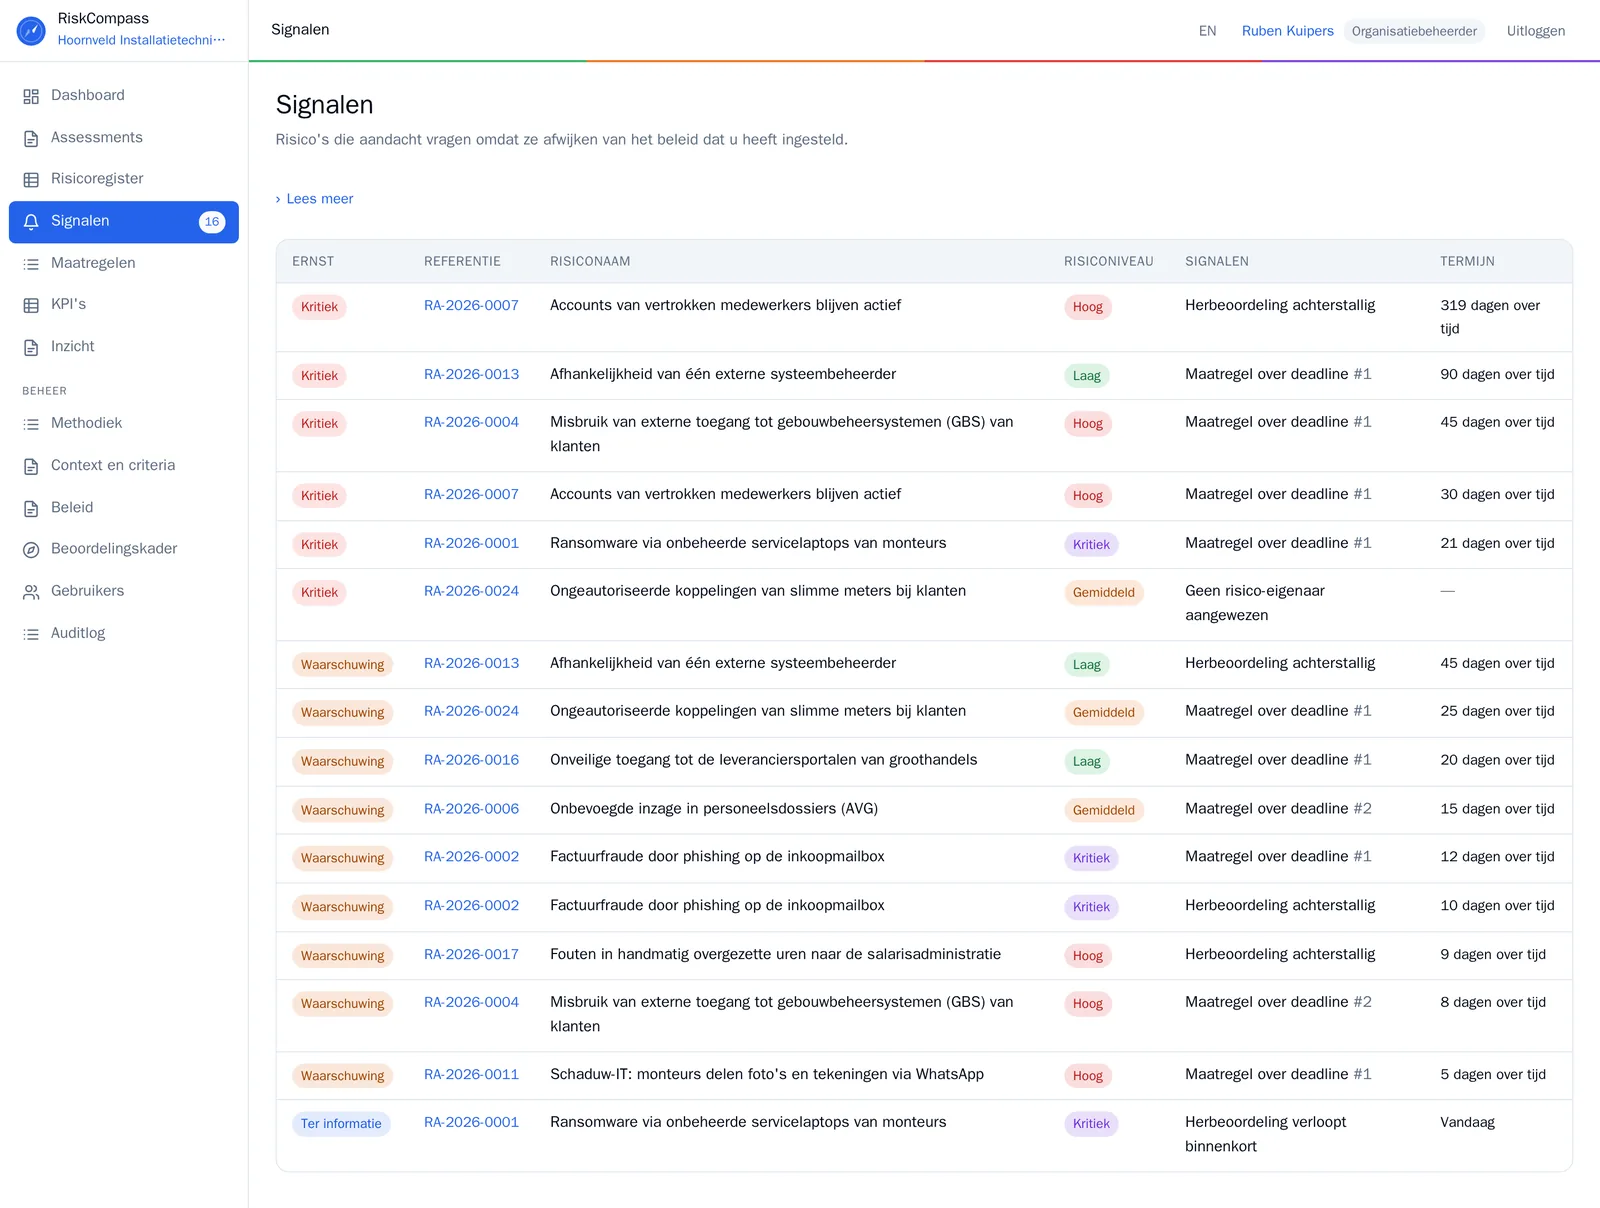
Wie achterloopt, ziet een signaal
Een herbeoordeling die te laat is, een plan dat ontbreekt, een risico zonder eigenaar: het staat bovenaan bij wie het moet oplossen.
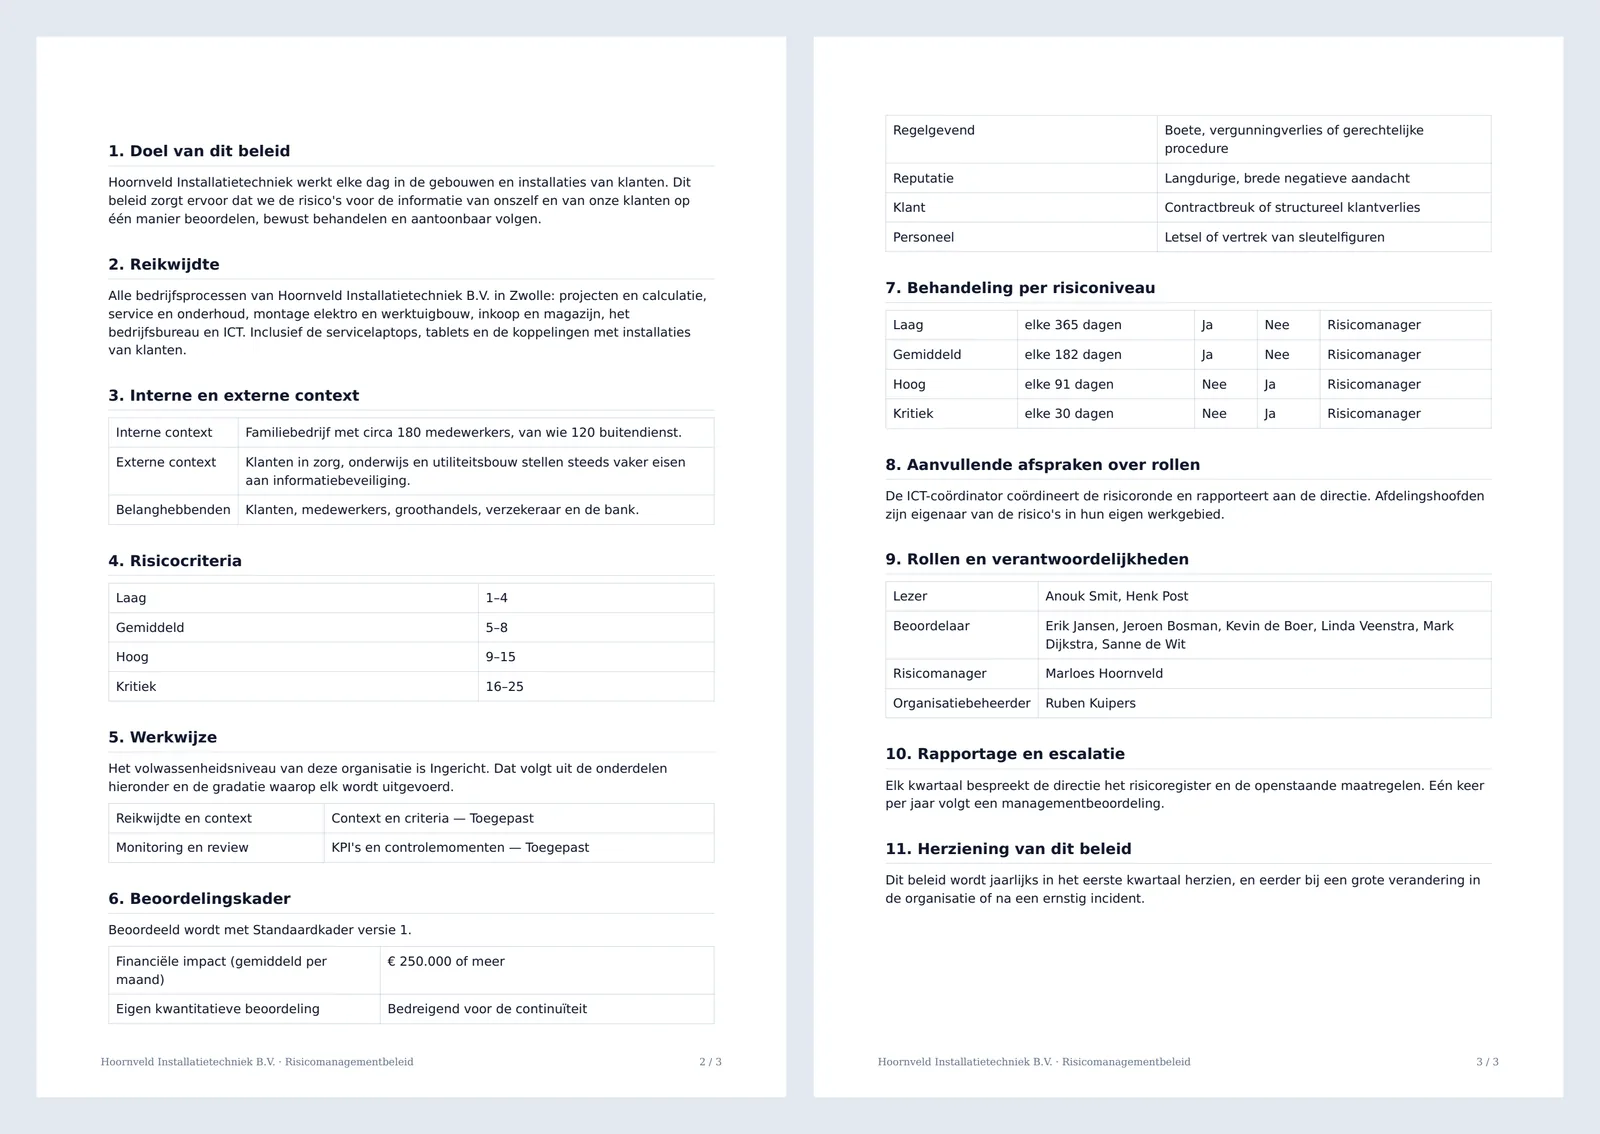
Zeven van de elf paragrafen staan er al
Het risicomanagementbeleid en het informatiebeveiligingsbeleid komen grotendeels uit wat je al hebt vastgelegd: je kader, je risicobereidheid, je rollen. Elke afgeleide paragraaf draagt een verwijzing naar de bron. Je stelt het vast en downloadt het als PDF voor de auditor en als Word voor de rondgang.
Gebouwd op ISO 31000 en de risico-eisen van ISO 27001
De zes fasen van ISO 31000 zijn het skelet: context, identificatie, analyse, evaluatie, behandeling en monitoring. Van ISO 27001 dekt RiskCompass het beleid (5.2), de risicobeoordeling met eigenaar (6.1.2), de behandeling en het restrisico (6.1.3 en 8.3) en de monitoring (hoofdstuk 9).
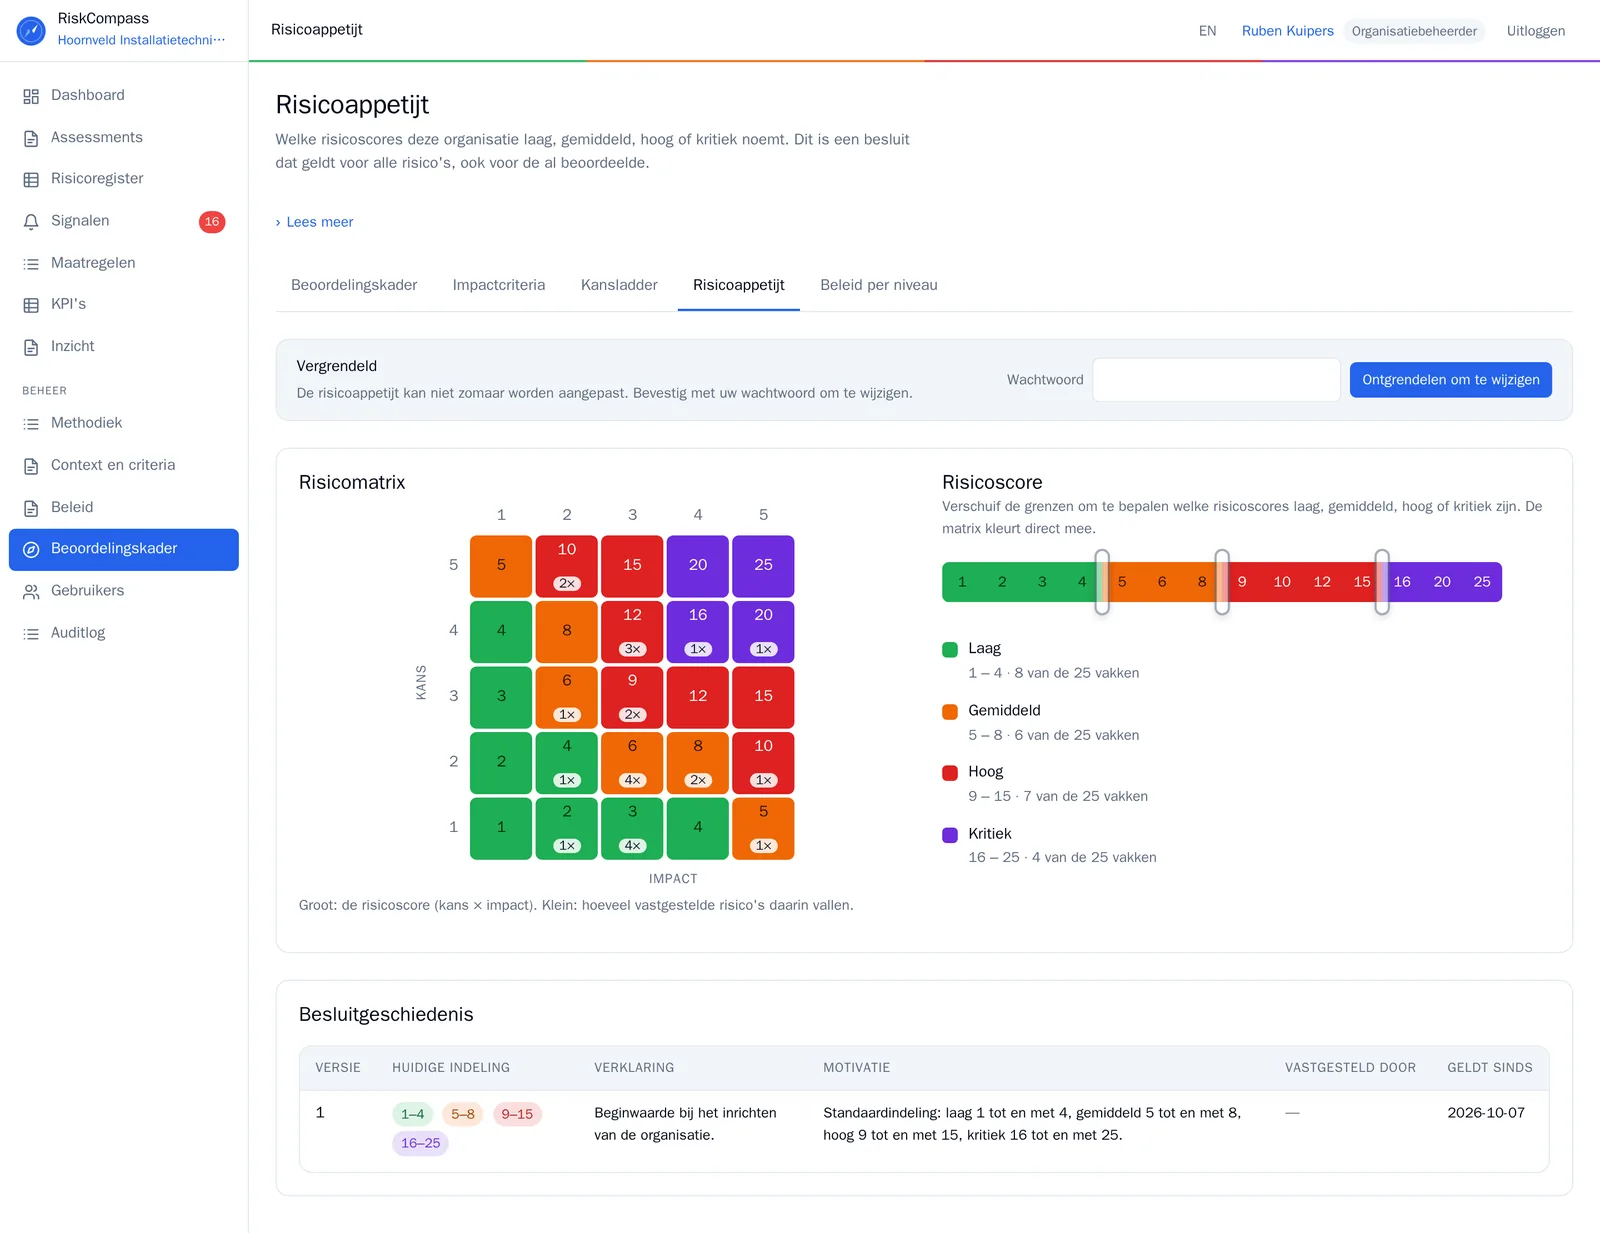
De risicobereidheid wijzig je pas na ontgrendelen met je wachtwoord. Je ziet vooraf welke risico’s van niveau veranderen en legt vast waarom. Je auditor leest per risico wie het oordeel gaf, met welke kaderversie en wanneer de volgende controle is. Je eigen maatregelenlijst plak je erin en koppel je aan je behandelplannen.
Begin klein, bouw uit als je organisatie dat vraagt
Tien onderdelen, van context en bedrijfsmiddelen tot vlinderdas en Verklaring van Toepasselijkheid. Elk onderdeel zet je aan in de gradatie die bij je past. De volwassenheid van je risicomanagement volgt uit wat je werkelijk doet.
- Behandelplannen met maatregelen, deadlines en een KPI per maatregel, in één overzicht.
- Een beoordelingskader met versies: een kader dat in gebruik is, verandert niet meer. Wijzigen levert een nieuwe versie, en elk oordeel rekent met zijn eigen versie.
- Een assessment download je als PDF of Excel, het beleid als PDF of Word. Alles in het Nederlands of het Engels.
- Een auditlog van elke wijziging: wie, wat, wanneer, en van welke waarde naar welke.
- Je gegevens staan in een eigen omgeving en zijn in de database zelf afgeschermd van die van andere organisaties.
Eén prijs per organisatie
Naar je aantal medewerkers, exclusief btw. Hoeveel mensen in RiskCompass werken, maakt voor de prijs niet uit.
| Medewerkers | Per maand | Per jaar |
|---|---|---|
| Tot en met 50 | € 99 | € 990 |
| 51 tot en met 250 | € 199 | € 1.990 |
| 251 tot en met 1.000 | € 349 | € 3.490 |
Betaal je per jaar, dan betaal je 10 maanden voor 12. Neem je Awareness en RiskCompass samen, dan krijg je 15% korting op het totaal. Dat is de collectie Informatiebeveiliging.
Voor je directie
Vier korte stukken die je kunt doorsturen: waarom nu, wat het risico is, wat het kost en wat het oplevert.
Aanleiding
ISO 27001 vraagt een risicobeoordeling met per risico een eigenaar, een behandelplan en een herbeoordeling op vaste momenten. Ook een klant of een verzekeraar vraagt hoe je met risico’s omgaat. Een Excel per risico geeft daar geen antwoord op: niemand ziet wie achterloopt, en twee beoordelaars wegen hetzelfde risico anders.
Risico
Een risico zonder eigenaar wordt niet behandeld, en een oordeel dat niemand herhaalt veroudert ongemerkt. Bij een audit of een incident blijkt dan dat het register niet klopt. RiskCompass laat dat eerder zien: elk risico heeft een eigenaar, en wie achterloopt ziet een signaal.
Kosten
Vanaf € 99 per organisatie per maand, exclusief btw, voor een organisatie tot en met 50 medewerkers. Eén vaste prijs naar je aantal medewerkers; hoeveel mensen in RiskCompass werken, maakt voor de prijs niet uit. Je zegt per maand op, en de eerste 30 dagen betaal je niets.
Wat het oplevert
Eén register dat je auditor kan nalezen: per risico wie het oordeel gaf, met welk kader en wanneer de volgende controle is. Een risicomanagementbeleid en een informatiebeveiligingsbeleid die grotendeels uit dat register volgen, als PDF of Word. En een directie die kan laten zien dat haar beleid wordt nagekomen.
Begin met RiskCompass vóór de rest
30 dagen met je eigen risico’s, zonder betaalgegevens. Liever eerst praten? Kies een tijd die jou past.